
Проверка доступа в LDAP-директории при входе через SSO
В настройках синхронизации с LDAP-директорией появилась проверка доступа при входе через SSO. Она помогает закрыть доступ сотруднику, которого деактивировали в директории или исключили из группы с доступом к Кайтену. Для этого больше не нужно ждать следующей синхронизации по расписанию.

Функция уже доступна облачным клиентам Kaiten. В серверной поставке начиная с версии 59.38.0.
Раньше Кайтен проверял изменения в директории во время синхронизации по расписанию. Между проверками сотрудник мог сохранять доступ, даже если администратор уже отозвал его в директории.
Теперь при входе через SSO Кайтен дополнительно проверяет конкретного пользователя. Например, если сотрудника убрали из группы, которой разрешен доступ, проверка обнаружит это и закроет ему доступ к Кайтену.
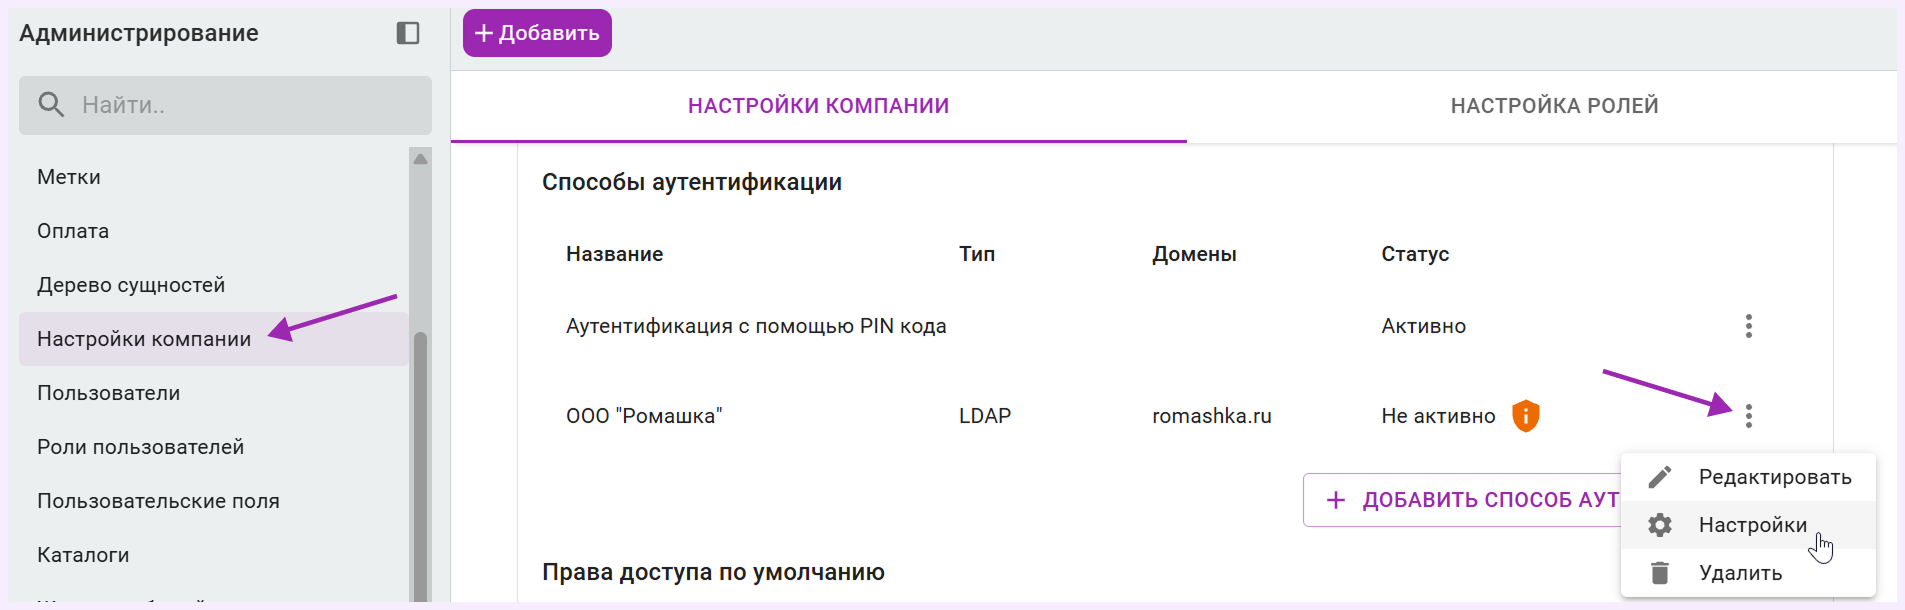
В административном разделе «Настройки компании» найдите нужный способ аутентификации, нажмите на три точки рядом с ним и откройте настройки синхронизации с директорией.
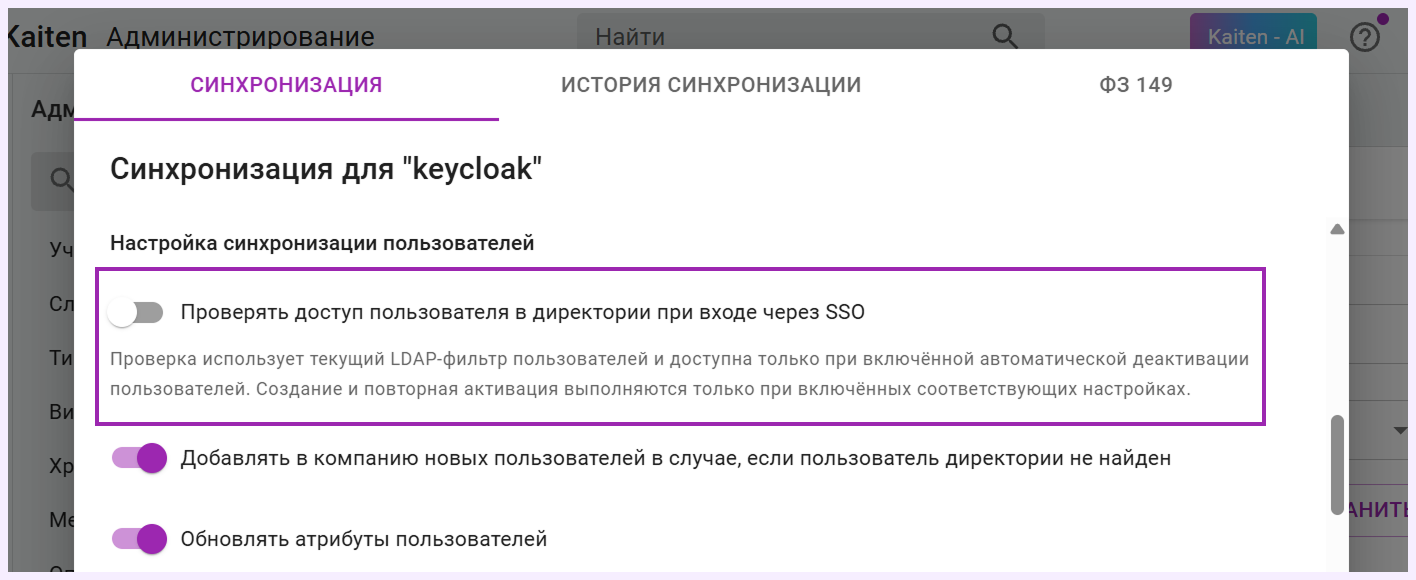
В открывшемся окне в разделе «Настройка синхронизации пользователей» включите «Проверять доступ пользователя в директории при входе через SSO». По умолчанию эта опция выключена.
Нажмите «Сохранить».


Проверка использует текущий LDAP-фильтр пользователей, который вы задали в настройках синхронизации. Отдельный фильтр для входа настраивать не нужно.
Результат зависит от состояния учетной записи в Кайтене:
Пользователь активен. При входе запустится проверка. Если она покажет, что доступа в директории больше нет, Кайтен деактивирует пользователя и завершит его сеанс.
Пользователь деактивирован или еще не добавлен в Кайтен. Сначала система дождется результата проверки. Если доступа в директории нет, пользователь не сможет войти.
Didn't find the answer to your question?
Create a request — we'll help you out